Di tengah akselerasi transformasi digital dan meningkatnya ketergantungan bisnis pada infrastruktur teknologi, perlindungan data dan aset informasi telah menjadi prioritas strategis bagi setiap organisasi. Ancaman kebocoran data, serangan siber, hingga tuntutan regulasi perlindungan data pribadi menuntut perusahaan untuk tidak hanya memiliki sistem pertahanan teknis, melainkan juga tata kelola keamanan yang sistematis dan berstandar internasional.
Standar ISO/IEC 27001:2022 merupakan acuan global paling kredibel dalam membangun Sistem Manajemen Keamanan Informasi (SMKI) atau Information Security Management System (ISMS). Namun, dalam praktiknya, banyak manajemen perusahaan dan tim IT menghadapi pertanyaan mendasar: dari mana proses implementasi ISO 27001 harus dimulai, dan bagaimana tahapan terstrukturnya agar sistem berjalan efektif serta siap diaudit?
Implementasi ISO 27001 bukan sekadar pemenuhan dokumen administratif, melainkan pembentukan budaya operasional yang adaptif terhadap risiko. Berikut adalah panduan komprehensif mengenai 9 tahapan implementasi ISO 27001:2022 yang dirancang untuk memandu organisasi dari tahap inisiasi awal hingga audit sertifikasi resmi.
Mengapa Implementasi ISO 27001 Membutuhkan Pendekatan Terstruktur?
Penerapan standar ISO 27001 mengadopsi prinsip siklus berkelanjutan Plan-Do-Check-Act (PDCA) dan struktur klausul High-Level Structure (HLS). Pendekatan terencana sangat krusial karena keamanan informasi mencakup tiga pilar utama (CIA Triad):
- Kerahasiaan (Confidentiality): Memastikan informasi hanya dapat diakses oleh pihak yang berwenang.
- Integritas (Integrity): Menjaga akurasi, kelengkapan, dan keaslian data serta metode pemrosesannya.
- Ketersediaan (Availability): Menjamin bahwa pengguna berwenang memiliki akses terhadap data dan aset terkait saat dibutuhkan.
Organisasi yang menerapkan sertifikasi ISO 27001 secara terstruktur akan terhindar dari paper compliance—kondisi di mana kebijakan keamanan hanya tercatat di atas kertas tanpa dipatuhi dalam rutinitas kerja harian.
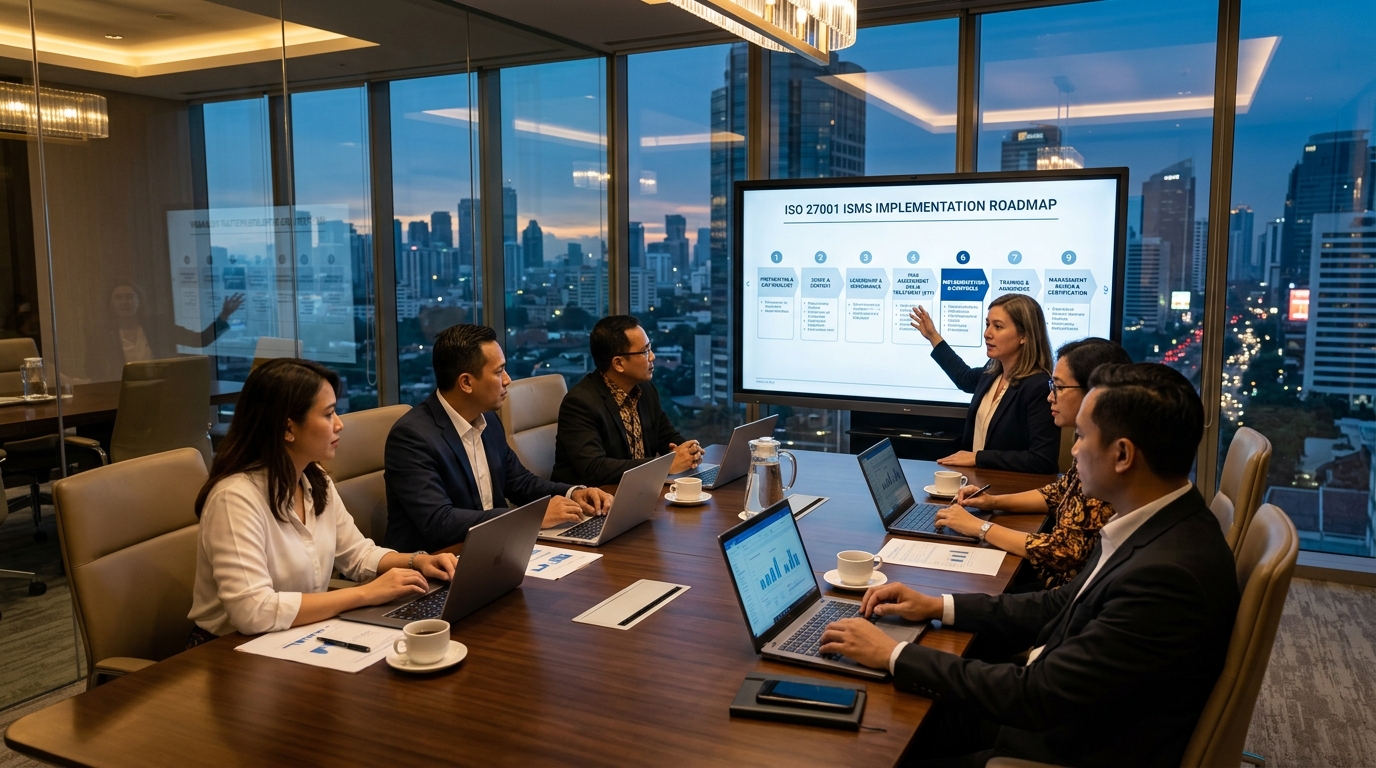
9 Tahapan Implementasi ISO 27001:2022
| Tahap | Fokus Utama | Output Penting |
|---|---|---|
| 1. Komitmen Manajemen & Tim | Penetapan sponsor eksekutif & tim SMKI | Surat penunjukan tim & komitmen sumber daya |
| 2. Ruang Lingkup (Scope) | Batasan proses bisnis, sistem, dan lokasi | Dokumen Ruang Lingkup SMKI resmi |
| 3. Gap Analysis & Konteks | Pemetaan kesenjangan kondisi saat ini | Dokumen Konteks Organisasi & Matriks Gap |
| 4. Asesmen Risiko (Risk Assessment) | Identifikasi aset, ancaman, & kerentanan | Risk Register & Metodologi Asesmen |
| 5. Risk Treatment & SoA | Pemilihan kontrol keamanan mitigasi | Statement of Applicability (SoA) & RTP |
| 6. Dokumentasi & Kontrol | Penyusunan SOP, kebijakan, & kontrol teknis | Kebijakan SMKI & Bukti Implementasi Kontrol |
| 7. Awareness & Pelatihan | Edukasi seluruh karyawan & tim teknis | Catatan pelatihan & hasil evaluasi awareness |
| 8. Audit Internal & Tinjauan Manajemen | Evaluasi kepatuhan & efektivitas sistem | Laporan Audit Internal & Risalah RTM |
| 9. Audit Sertifikasi Eksternal | Penilaian independen oleh badan sertifikasi | Laporan Audit Stage 1, Stage 2, & Sertifikat ISO 27001 |
1. Membangun Komitmen Manajemen Puncak dan Membentuk Tim Kerja
Implementasi SMKI tidak dapat berjalan sebagai proyek divisi IT semata. Dukungan penuh dari manajemen puncak (top management) merupakan pondasi utama keberhasilan ISO 27001. Manajemen perlu menetapkan kebijakan keamanan tingkat tinggi, menyediakan anggaran, serta membentuk tim implementasi lintas divisi (IT, legal, HR, kepatuhan, dan operasional) yang dipimpin oleh seorang penanggung jawab proyek (ISMS Project Lead).
2. Menetapkan Ruang Lingkup Sistem Manajemen Keamanan Informasi (Scope of ISMS)
Organisasi harus mendefinisikan batasan penerapan SMKI secara jelas. Ruang lingkup dapat mencakup seluruh perusahaan atau difokuskan pada unit bisnis tertentu yang mengelola data sensitif, pusat data, platform aplikasi digital, atau layanan tertentu. Penetapan ruang lingkup harus mempertimbangkan kebutuhan pihak berkepentingan (interested parties), kewajiban hukum, serta batasan fisik dan operasional organisasi.
3. Melakukan Gap Analysis dan Penilaian Konteks Organisasi
Tahap gap analysis bertujuan membandingkan postur keamanan informasi organisasi saat ini terhadap seluruh persyaratan klausul ISO 27001:2022 dan kontrol Annex A. Melalui analisis ini, organisasi dapat memetakan kontrol apa saja yang sudah berjalan, prosedur mana yang belum terdokumentasi, serta langkah prioritas yang harus dikerjakan tanpa membuang waktu dan biaya.
4. Melakukan Penilaian Risiko (Risk Assessment) dan Identifikasi Aset
Penilaian risiko adalah jantung dari ISO 27001. Pada tahap ini, organisasi mengidentifikasi:
- Inventarisasi Aset Informasi: Data pelanggan, kode sumber, infrastruktur server, jaringan, hingga dokumen fisik.
- Ancaman dan Kerentanan: Potensi phishing, malware, kegagalan perangkat keras, kesalahan manusia (human error), hingga bencana alam.
- Tingkat Risiko: Menghitung probabilitas keterjadian dan besaran dampak finansial maupun reputasi terhadap bisnis.
5. Menyusun Rencana Penanganan Risiko (Risk Treatment Plan) dan Statement of Applicability (SoA)
Setelah risiko dipetakan, organisasi menetapkan strategi perlakuan: memitigasi risiko (mitigate), menerima risiko (accept), mentransfer risiko (transfer), atau menghindari risiko (avoid).
Selanjutnya, organisasi menyusun dokumen wajib Statement of Applicability (SoA). Dokumen SoA merinci pemilihan kontrol keamanan dari Annex A ISO 27001:2022 (yang terbagi ke dalam 4 kategori: Organizational, People, Physical, dan Technological Controls), mencantumkan alasan pemilihan atau pengecualian kontrol beserta status penerapannya.
6. Mengembangkan Kebijakan, Prosedur, dan Mengimplementasikan Kontrol Keamanan
Tahap ini mencakup perancangan dokumen operasional dan penerapan kontrol di lapangan, antara lain:
- Kebijakan Pengendalian Akses (Access Control Policy)
- Kebijakan Enkripsi dan Manajemen Kunci
- Prosedur Pencadangan Data (Backup & Recovery)
- Prosedur Manajemen Insiden Keamanan Informasi
- Kebijakan Bekerja Jarak Jauh (Remote Working) dan Keamanan Perangkat (BYOD)
Organisasi juga dapat menyelaraskan kontrol ini dengan standar pendukung lainnya, seperti manajemen kontinuitas bisnis berbasis ISO 22301 atau tata kelola layanan IT berbasis ISO 20000-1.
7. Menyelenggarakan Sosialisasi, Pelatihan, dan Security Awareness Karyawan
Kesalahan manusia merupakan salah satu vektor serangan paling umum dalam insiden siber. Oleh karena itu, organisasi wajib mengadakan program pelatihan dan sosialisasi berkala untuk seluruh staf. Karyawan harus memahami peran mereka dalam menjaga kerahasiaan data, cara mengidentifikasi rekayasa sosial (social engineering), serta tata cara melaporkan anomali atau insiden keamanan secara cepat.
8. Melaksanakan Audit Internal SMKI dan Tinjauan Manajemen (Management Review)
Sebelum mengajukan permohonan sertifikasi resmi, sistem harus diuji secara menyeluruh melalui audit internal independen. Auditor internal bertugas memeriksa kesesuaian penerapan di lapangan terhadap klausul ISO 27001 dan prosedur internal yang telah dibuat.
Untuk memastikan proses evaluasi berjalan objektif, auditor internal perlu menguasai metodologi audit yang sistematis, sebagaimana diulas dalam panduan penerapan prinsip dan program audit internal yang efektif. Temuan audit kemudian dibahas dalam forum Rapat Tinjauan Manajemen (RTM) untuk mengevaluasi kinerja SMKI dan menetapkan tindakan perbaikan (corrective actions).
9. Menjalani Audit Sertifikasi Eksternal ISO 27001
Tahap akhir adalah mengundang badan sertifikasi independen untuk melakukan audit resmi. Audit sertifikasi ISO 27001 terdiri dari dua tahap:
- Audit Tahap 1 (Stage 1 Audit): Pemeriksaan kelengkapan dokumentasi utama SMKI, ruang lingkup, SoA, hasil audit internal, dan tinjauan manajemen untuk menilai kesiapan organisasi.
- Audit Tahap 2 (Stage 2 Audit): Verifikasi mendalam di lapangan (on-site/remote audit) guna membuktikan bahwa kontrol keamanan informasi telah diimplementasikan secara efektif dan konsisten dalam aktivitas operasional.
Jika seluruh persyaratan terpenuhi dan seluruh temuan ketidaksesuaian telah diselesaikan, sertifikat ISO/IEC 27001 resmi akan diterbitkan dengan masa berlaku 3 tahun, disertai audit pengawasan tahunan (surveillance audit).
Langkah Praktis Memulai Perjalanan Sertifikasi Organisasi Anda
Membangun Sistem Manajemen Keamanan Informasi yang kokoh membutuhkan kolaborasi yang solid dan pemahaman standar yang tepat. Mengikuti 9 tahapan di atas membantu organisasi mengalokasikan sumber daya secara efisien, memperkecil celah kerentanan, dan mempercepat proses pencapaian sertifikasi.
Bagi organisasi dan perusahaan yang merencanakan audit sertifikasi sistem manajemen berstandar internasional, Anda dapat mempelajari tahapan lengkap pada halaman prosedur sertifikasi atau mengajukan estimasi layanan melalui formulir request quotation di NSQ. Tim profesional kami siap mendukung proses evaluasi dan audit kepatuhan organisasi Anda secara objektif, transparan, dan kredibel.